CellcryptCriptografia
Para a sua equipe de TI: como a criptografia funciona.
Nenhuma parte do sistema depende de um único algoritmo. Abaixo, as camadas que protegem cada conversa, de cima para baixo.
Duas famílias pós-quânticas independentes
Fomos os primeiros a lançar proteção pós-quântica, com SIDH e SIKE. Infelizmente, como lidamos com algoritmos novos, foi encontrado um comprometimento teórico. Entenda o que aconteceu com o SIDH. Aprendemos com essa lição: hoje usamos dois algoritmos pós-quânticos independentes. Se um deles for quebrado no futuro, o outro continua protegendo. É a resposta ao risco de “gravar agora, decifrar depois”.
- Reticulados
- ML-KEM 1024
- Códigos
- Classic McEliece 8192
Camada clássica e chaves de sessão
Curvas elípticas cuidam da autenticação e de novos segredos. O conteúdo é cifrado por dois algoritmos, com chaves separadas e detecção de alteração.
- Curvas elípticas
- P-521
- Conteúdo
- AES-256 + ChaCha20
- Chaves de sessão
- novas a cada pacote
- Sigilo futuro
- chaves antigas não abrem conversas passadas
Zero trust: o aparelho é a fronteira
Só aparelhos autorizados participam, e tudo é cifrado antes de sair deles. Rede móvel, Wi-Fi ou satélite transportam só texto cifrado, sem nunca ter acesso às chaves. A Cellcrypt também não consegue ler o conteúdo.
Transporte e chamadas
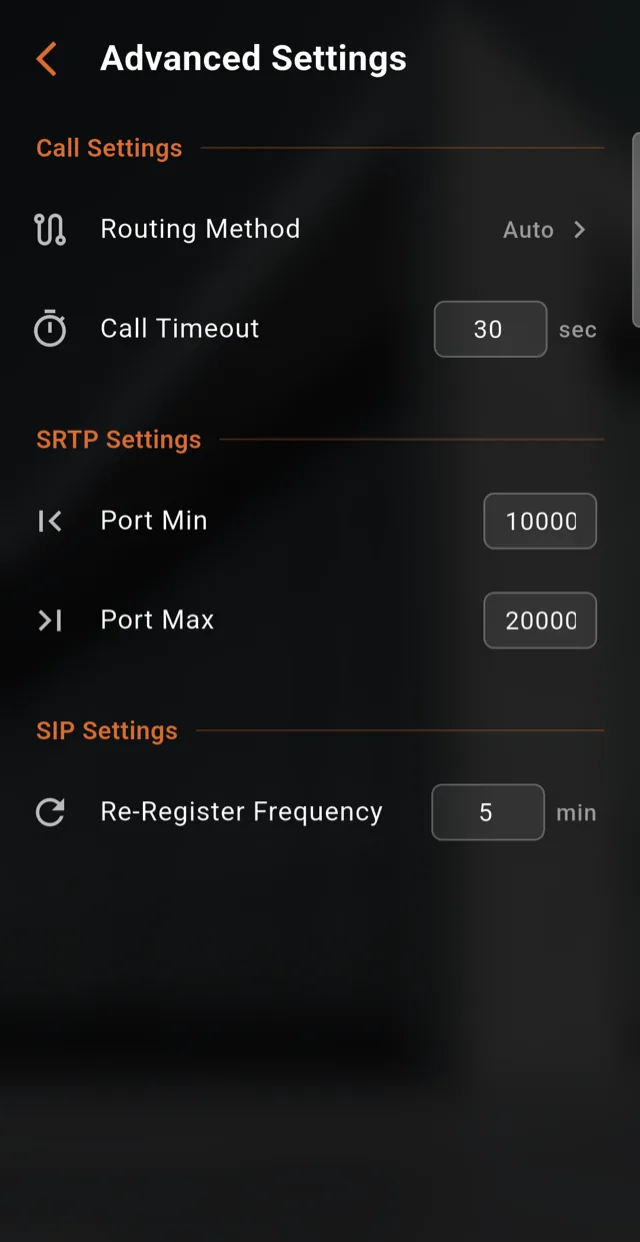
Por baixo da camada de ponta a ponta, TLS 1.3 protege a sinalização e SRTP protege a mídia das chamadas. As portas SRTP e o registro SIP são configuráveis, o que ajuda a passar por firewalls corporativos.
- Sinalização
- TLS 1.3
- Mídia
- SRTP / SRTCP
- Transporte
- Cellcrypt em camada dupla pós-quântica, AES-CTR + ChaCha20
Sua equipe de TI quer ver de perto?
Marcamos uma conversa técnica com quem vai implantar e mostramos a arquitetura, as portas e as políticas.
Fale conosco